
Ciberseguridad empresarial · Efestum, antes Maindsoft
Ciberseguridad para empresas y para los sistemas que construyó una IA
Efestum, antes Maindsoft, revisa la seguridad de los sistemas de tu empresa, también los que construyó una IA: accesos, contraseñas y llaves, bitácoras, respaldos y asistentes de IA conectados. Te entrega los hallazgos ordenados por gravedad y corrige lo que encuentra. Para empezar, cuéntanos qué sistemas tienes y te decimos qué revisaríamos primero.
Escribirnos no te compromete a nada. La llamada de diagnóstico es una conversación de 30 minutos para revisar tu caso antes de cualquier propuesta.
Revisión de ciberseguridad para empresas: qué es y qué incluye
La ciberseguridad para empresas es cuidar que la información y los sistemas con los que opera tu empresa no se pierdan, no se filtren y no los cambie quien no debe. Una revisión de ciberseguridad es el primer paso: examinamos cómo están hechos y configurados tus sistemas, encontramos por dónde podrías perder o exponer información y te decimos qué corregir primero. No es instalar un antivirus: es seguridad informática aplicada a los sistemas de tu operación.
- Qué sistemas: tu ERP, tu sistema a la medida, un portal de clientes o proveedores, una app o lo que tu equipo construyó con IA.
- Quién la hace: Efestum, antes Maindsoft Sistemas Integrales, en Aguascalientes. Desde 2016 construimos sistemas para empresas, y hoy también conectamos la IA con ellos.
4.9 en Google con 95 opiniones del perfil de Maindsoft Sistemas Integrales. Ver opiniones en Google
Un solo equipo construye, conecta y revisa sistemas. Por eso no te entregamos solo un reporte: también corregimos lo que encontramos.
Lo hizo una IA. Que lo revise un ingeniero.
La seguridad de un sistema hecho con IA depende de lo que alguien le pidió a la herramienta: si nadie le pidió usuarios por persona, bitácora o respaldos, lo normal es que no los traiga. Con IA se llega rápido a un prototipo que funciona en la demostración, y por eso es fácil ponerlo a operar antes de que alguien revise cómo está hecho. Pasa lo mismo con el sistema que dejó un proveedor que ya no está o con el que armó alguien de tu equipo con prisa.
| Frente | Lo que suele traer | Cómo debe quedar |
|---|---|---|
| Accesos | Un solo usuario, o ninguno, y todos ven todo | Un usuario por persona, con roles, permisos y bitácora |
| Secretos | Contraseñas y llaves de API escritas en el código | Fuera del código, guardadas como secreto y fáciles de cambiar |
| Datos | En una cuenta personal o abiertos a internet | Bajo el control de tu empresa y cerrados al público |
| Respaldos | No hay, o nunca se han probado | Respaldos que ya se restauraron al menos una vez |
| Configuración | La que trae por omisión | Revisada: conexión cifrada, versiones al día y nada expuesto de más |
| Responsable | Quien lo generó, si sigue en la empresa | Un equipo que responde |
Te decimos qué le falta para operar con seguridad y lo corregimos. Si conviene más rehacerlo como sistema a la medida, también te lo decimos.
Cuándo necesitas una revisión de ciberseguridad
- Cuando nadie ha revisado un sistema hecho con IA.
- Cuando no sabes quién tiene acceso a qué.
- Cuando tus respaldos nunca se han probado.
- Cuando alguien dejó la empresa y no sabes si su usuario sigue activo.
- Cuando varias personas entran con el mismo usuario y la misma contraseña.
- Cuando conectaste un asistente de IA a tu correo, tu ERP o tu WhatsApp y nadie revisó qué puede hacer.
- Antes de abrir un sistema a tus clientes o proveedores: un portal, una app o pedidos en línea.
Qué revisamos: seis frentes de seguridad
En cada frente buscamos lo que pone en riesgo tu operación, no una lista de casillas.
Accesos
Los accesos definen quién entra a cada sistema y qué puede ver o cambiar. Buscamos usuarios de personas que ya no están, usuarios compartidos, permisos de más y cuentas importantes sin doble autenticación.
Secretos
Los secretos son las contraseñas, llaves de API y tokens que abren tus sistemas y tus servicios de pago. Revisamos que no estén escritos en el código, en un Excel o en un chat, y que se puedan cambiar sin detener la operación.
Bitácoras
La bitácora es el registro de quién hizo qué y cuándo. Revisamos que exista, que guarde lo importante (entradas, cambios de permisos, borrados y movimientos de dinero) y que alguien la pueda consultar.
Respaldos
Un respaldo es una copia de tu información para recuperarla si algo falla. Revisamos qué se respalda, cada cuánto, dónde se guarda, quién lo puede borrar y, sobre todo, si alguien ya lo restauró alguna vez.
Configuración
La configuración es cómo están puestos tus servidores, tu dominio y tus servicios en la nube. Revisamos que todo viaje cifrado y buscamos versiones sin actualizar, paneles y bases de datos abiertos a internet y archivos que no deberían ser públicos.
Conectores y agentes de IA
Un conector o un agente de IA es la puerta por la que un asistente entra a tus sistemas. Revisamos con qué usuario entra, qué puede leer y hacer, si su trabajo queda en bitácora y si lo delicado espera la confirmación de una persona.
Seguridad de conectores y agentes de IA
Conectar la IA con tus sistemas abre riesgos que no existían cuando solo era un chat.
Seguir leyendo Seguridad de conectores y agentes de IA
OWASP, la fundación que publica guías abiertas de seguridad de software, tiene una lista de los 10 riesgos principales de las aplicaciones con modelos de lenguaje. En su edición 2025, el primero es la inyección de instrucciones (LLM01): texto escondido en un correo o un documento que le da órdenes a la IA. En la misma lista están la divulgación de información sensible (LLM02) y la agencia excesiva (LLM06), que es darle a la IA más permisos de los que necesita. Fuente: OWASP Top 10 para aplicaciones con LLM, 2025.
| Riesgo | Qué puede pasar | Qué revisamos |
|---|---|---|
| Permisos de más | El conector entra con un usuario administrador y la IA ve todo | Un usuario por persona, con los permisos de su rol |
| Instrucciones escondidas | Un correo o un PDF trae texto que le ordena a la IA reenviar información | Que la IA trate lo que lee como datos, no como órdenes, y que no envíe, pague ni borre sin la confirmación de una persona |
| Consultas libres | La IA puede pedir cualquier dato de la base | Herramientas fijas, sin consultas libres a la base de datos |
| Escritura desde el primer día | La IA cambia registros que nadie revisó | Solo lectura al inicio; lo que escribe, con vista previa y confirmación |
| Sin rastro | Nadie sabe qué consultó la IA ni a nombre de quién | Bitácora de cada consulta y cada acción |
| Accesos que no vencen | Una conexión autorizada hace meses sigue abierta, aunque la persona ya se fue | Conexiones que vencen y se cortan cuando la persona sale |
| Datos que salen | Información sensible llega al proveedor del modelo sin que lo sepas | Qué datos salen, a dónde y bajo qué condiciones del proveedor |
La IA prepara. Tu equipo decide.
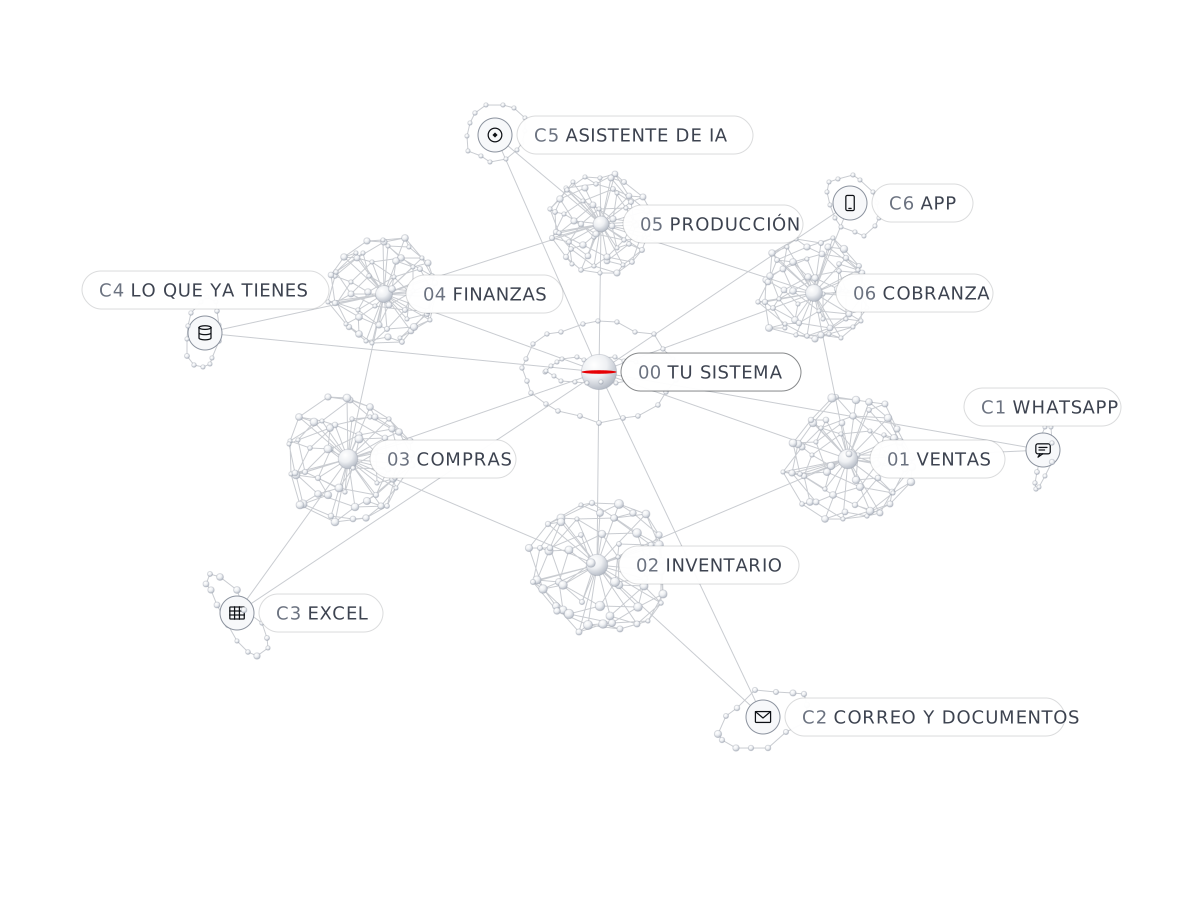
Así funcionan los conectores de IAAgentes de IA que trabajan con tu sistema
Qué entregamos: hallazgos priorizados y correcciones
Una revisión de ciberseguridad termina en dos cosas: la lista de hallazgos ordenada por gravedad y las correcciones. Así trabajamos:
- Nos cuentas qué te preocupa. Por WhatsApp o en una llamada: qué sistemas tienes, quién los hizo y qué se conecta con qué.
- Definimos el alcance. Antes de empezar te decimos qué vamos a revisar, cuánto cuesta y en cuánto tiempo.
- Revisamos. Los seis frentes, con los accesos que acordemos contigo. Al terminar, esos accesos se cierran.
- Te entregamos los hallazgos. Por gravedad: qué encontramos, dónde, qué riesgo tiene para tu operación y cómo se corrige. Un resumen para dirección y el detalle para quien corrige.
- Corregimos. Lo crítico primero. Después comprobamos que cada corrección funciona.
Así se ve una lista de hallazgos
Empresa ficticia · Datos de demostración
| Gravedad | Hallazgo | Riesgo | Corrección |
|---|---|---|---|
| Crítica | La llave de la API de pagos está escrita en el código del portal y se ve desde el navegador | Cualquiera puede usarla a nombre de la empresa | Cambiar la llave y guardarla como secreto en el servidor |
| Alta | Tres personas que ya no trabajan en la empresa siguen con usuario activo en el ERP | Pueden entrar a ver o cambiar información | Dar de baja esos usuarios y ligar las bajas de personal con los accesos |
| Alta | El asistente de IA conectado al correo puede enviar mensajes sin confirmación | Un correo con instrucciones escondidas puede hacer que escriba a un cliente | Dejarlo en solo lectura y pedir confirmación antes de enviar |
| Media | El respaldo diario existe, pero nadie lo ha restaurado | Puede no servir el día que se necesite | Restaurarlo en un servidor de prueba y repetir la prueba cada cierto tiempo |
| Baja | Los mensajes de error del portal muestran detalles internos del sistema | Le dan pistas a quien busca cómo atacarlo | Mostrar un mensaje general y guardar el detalle en la bitácora |
Para quién no es esta revisión
La revisión es para empresas que quieren saber cómo están sus sistemas y corregir lo importante. Si buscas otra cosa, te lo decimos desde la primera llamada:
- Detección y respuesta 24/7. Hoy no vigilamos redes las 24 horas ni respondemos a ataques en tiempo real.
- Una certificación. La revisión ordena tu seguridad, pero no es una auditoría de certificación como ISO/IEC 27001.
- Solo reglas de uso de IA para tu equipo. Si lo que te preocupa es cómo usa tu gente la IA, empieza por la capacitación en IA: reglas claras y práctica con sus tareas reales.
IA a escondidas: el riesgo de usar IA con cuentas personales
La IA a escondidas (en inglés, shadow AI) es el uso de asistentes de IA con cuentas personales para trabajar, sin que la empresa sepa qué herramientas se usan ni qué información se les sube.
Seguir leyendo IA a escondidas: el riesgo de usar IA con cuentas personales
En México ya es común:
- 67 % de los empleados en México usa asistentes de IA personales, no de la empresa, para trabajar; solo 35 % dice que su organización le da acceso a estas herramientas. Fuente: estudio «Work:InProgress» de Google Workspace con IDC y Provokers, 767 entrevistas en México entre abril y junio de 2025 (TechRadar México, 27 de noviembre de 2025).
- 30 % de las empresas en México tiene políticas claras sobre el uso de la IA. Misma fuente.
- 88 % de las empresas en México tuvo incidentes de seguridad relacionados con IA. Fuente: Cisco, Índice de preparación en ciberseguridad 2025 (Expansión, 17 de septiembre de 2026).
Qué puede salir mal
- Precios, cartera o datos de clientes terminan en una cuenta que tu empresa no controla y no puede borrar. Si son datos personales, tu empresa debe protegerlos conforme a la Ley Federal de Protección de Datos Personales en Posesión de los Particulares.
- Cuando la persona deja la empresa, la cuenta y lo que subió se van con ella.
- Alguien conecta por su cuenta un asistente al correo o a las carpetas compartidas, con más permisos de los necesarios.
- Las respuestas de la IA se usan sin que nadie las revise.
Qué hacer, en orden
- Saber qué IA se usa hoy en tu empresa, quién la usa y con qué datos.
- Dar cuentas de la empresa y escribir reglas de uso.
- Capacitar a tu equipo con sus tareas reales. Capacitación en IA
- Conectar la IA con tus sistemas, con un usuario por persona y los permisos de su rol. Conectores de IA
Plan de ciberseguridad: por dónde empezar
Un plan de ciberseguridad es el documento que dice qué tiene que proteger tu empresa, quién entra a cada sistema, dónde quedan las contraseñas, cómo se respaldan los datos y qué se hace si algo falla.
Seguir leyendo Plan de ciberseguridad: por dónde empezar
Si todavía no tienes uno, la guía explica qué incluye y cómo armarlo en siete pasos. Guía: plan de ciberseguridad para empresas
Si vas a construir un sistema nuevo, la seguridad se diseña desde el principio: usuarios por persona, permisos por rol, bitácora y respaldos forman parte del desarrollo de software a la medida.
Preguntas frecuentes sobre ciberseguridad para empresas
¿Revisan sistemas hechos con IA?
Sí. Efestum, antes Maindsoft, revisa sistemas, portales y apps hechos con herramientas de IA: quién puede entrar, dónde quedaron las contraseñas y llaves, si hay bitácora y respaldos probados, cómo está configurado el servidor y qué puede hacer cada asistente de IA conectado. Entrega los hallazgos ordenados por gravedad y corrige lo que encuentra.
¿Qué riesgos tienen los conectores y los agentes de IA?
Los conectores y agentes de IA tienen tres riesgos que OWASP incluye en su lista 2025: obedecer instrucciones escondidas en un correo o un documento, sacar información sensible de la empresa y entrar con más permisos de los que necesitan. Se controlan con un usuario por persona con los permisos de su rol, solo lectura al inicio, herramientas fijas, bitácora y la confirmación de una persona antes de enviar, pagar o borrar.
¿Qué entregan después de una revisión de ciberseguridad?
Después de una revisión de ciberseguridad, Efestum entrega la lista de hallazgos ordenada por gravedad: qué encontró, dónde, qué riesgo tiene para tu operación y cómo se corrige, con un resumen para dirección. Luego corrige lo que encontró, empezando por lo crítico, y comprueba que cada corrección funciona.
¿Es un riesgo que mi equipo use ChatGPT con su cuenta personal?
Sí: lo que tu equipo sube a un asistente de IA con su cuenta personal, como precios, cartera o datos de clientes, queda en una cuenta que tu empresa no controla ni puede borrar. Es común: en México, 67 % de los empleados usa asistentes de IA personales para trabajar y solo 30 % de las empresas tiene políticas claras sobre su uso (Google Workspace, IDC y Provokers, 2025).
¿Ofrecen monitoreo 24/7?
No. Hoy Efestum no ofrece monitoreo 24/7 ni detección y respuesta a ataques en tiempo real. Lo que ofrece es la revisión de los sistemas de tu empresa, también los hechos con IA, con hallazgos priorizados y sus correcciones.
Sigue con
- Recursos Plan de ciberseguridad Un plan de ciberseguridad dice qué proteger, quién entra a cada sistema, dónde quedan las contraseñas, cómo se respalda y qué hacer si algo falla.
- Conectar lo que ya tengo Conectores de IA Un conector de IA le da al asistente de tu equipo acceso controlado a tu ERP, punto de venta o base de datos.
- Ordenar mi operación Software a la medida El software a la medida es el sistema de tu proceso: sigue tus reglas y junta la información en un solo lugar.
- Empezar con IA Capacitación en IA Cada puesto aprende qué pedirle a la IA, cómo revisar lo que entrega y qué datos nunca se suben.
Agenda una revisión de tus sistemas
Cuéntanos qué sistemas tiene tu empresa y cuál te preocupa. Te decimos qué revisaríamos primero y cómo empezaríamos.
Escribirnos no te compromete a nada. La llamada de diagnóstico es una conversación de 30 minutos para revisar tu caso antes de cualquier propuesta.
- Efestum · Maindsoft Sistemas Integrales, S.A. de C.V.
- Jardines Eternos 902, Local 1, Panorama, 20040 Aguascalientes, Ags.
- WhatsApp: +52 449 120 4353
- Correo: [email protected]
Actualizado: